ホームページのセキュリティ対策15選!攻撃の種類や費用・確認方法も解説

「会社のホームページには、どんなセキュリティ対策が必要なの?」
「不正アクセスや情報漏えいを防ぐために、今すぐできる対策を知りたい!」
企業のホームページを安全に運営するためには、不正アクセスや情報漏えいを防ぐセキュリティ対策が欠かせません。
会社概要やサービス紹介を掲載するだけのホームページでも、管理画面への不正ログインやページの改ざんなどの被害を受けるおそれがあります。
特にWordPressを利用している場合は、本体だけでなくテーマやプラグインの管理にも注意が必要です。
ホームページのセキュリティ対策では、SSL化やソフトウェアの更新、ログイン管理、バックアップ、脆弱性への対応などを組み合わせることが重要です。
ただし、必要な対策はホームページの構成や取り扱う情報によって異なります。セキュリティ対策ツールを導入するだけで、すべての攻撃を防げるわけではありません。

この記事では、ホームページに必要な15のセキュリティ対策を紹介します。攻撃の種類や費用、自社サイトの安全性を確認する方法、被害を受けた場合の対応まで詳しく解説します!
- ホームページにセキュリティ対策が必要な理由
- ホームページを狙う代表的な7つのサイバー攻撃を把握しよう
- ホームページで実施したい15のセキュリティ対策
- ホームページのセキュリティ対策は何から始める?
- ホームページのセキュリティ状況を確認する方法
- WordPressと静的HTMLサイトで異なるセキュリティ対策
- ホームページのセキュリティ対策にかかる費用
- ホームページの管理は誰が担当する?
- ホームページが攻撃された場合の5つの対応
- ホームページのセキュリティ対策を外注する際の注意点
- ホームページの制作・リニューアルなら「びるどる」へ相談しよう
- ホームページのセキュリティに関するよくある質問【Q&A】
- まとめ~ホームページのセキュリティ対策を継続しよう~
ホームページにセキュリティ対策が必要な理由
ホームページのセキュリティ対策が必要なのは、不正アクセスや情報漏えい、サイト改ざんなどによる被害を防ぎ、企業と利用者の情報を守るためです。
ホームページはインターネット上に公開されているため、国内外からアクセスされます。一般の利用者だけでなく、脆弱性を探す自動プログラムなどからアクセスを受ける場合もあります。
特に問い合わせフォームや会員登録機能があるサイトでは、利用者が入力する個人情報を取り扱うため、より慎重な管理が必要です。
会社の規模やホームページのアクセス数だけで、攻撃される可能性を判断しないようにしましょう。
企業規模が小さくてもサイバー攻撃を受ける可能性がある
中小企業や個人事業主のホームページも、サイバー攻撃の対象になる可能性があります。
攻撃者は必ずしも特定の企業を狙うとは限りません。古いソフトウェアや弱いパスワードなどを利用できるホームページがないか、自動的に探す場合もあります。
そのため、アクセス数が少ないサイトや更新頻度の低いサイトでも、セキュリティ対策が必要です。
「小さな会社だから狙われない」と考えず、最低限の対策から始めましょう。特に更新されていないホームページは、管理状況を確認することが大切です。
情報漏えいや改ざんによって企業の信用を失うおそれがある
ホームページへの攻撃によって個人情報が流出したり、不正なページへ書き換えられたりすると、企業の信用に大きな影響を与える場合があります。
たとえば、問い合わせフォームに入力された氏名やメールアドレスが漏えいすれば、利用者への説明や原因調査などの対応が必要になります。
また、ホームページを改ざんされ、利用者が偽サイトへ誘導される事態も考えられます。
被害の内容によっては、顧客対応や調査費用だけでなく、営業機会の損失にもつながるため注意が必要です。
ホームページの停止が問い合わせや売上に影響する
ホームページが攻撃によって停止すると、問い合わせや商品購入、採用応募などを受け付けられなくなる場合があります。
企業サイトなら問い合わせフォーム、ECサイトなら注文機能、採用サイトなら応募フォームへの影響が考えられます。
また、正常な状態へ復旧するために、データの調査や修正が必要になることもあります。
セキュリティ対策は情報を守るだけでなく、ホームページを安定して運用するためにも重要です。
ホームページを狙う代表的な7つのサイバー攻撃を把握しよう
ホームページを狙う攻撃には、不正ログインや情報の窃取、プログラムの脆弱性を悪用するものなどがあります。
まずは代表的な7種類と、それぞれの被害を確認しましょう。
| 攻撃の種類 | 主な被害 | 代表的な対策 |
|---|---|---|
| 不正ログイン・ブルートフォース攻撃 | 管理画面への侵入・サイト改ざん | 多要素認証・ログイン制限 |
| SQLインジェクション | データベース内の情報漏えい・改ざん | 安全なSQL処理・脆弱性修正 |
| クロスサイトスクリプティング(XSS) | 利用者のブラウザ上で不正な処理が実行される | 適切な出力時のエスケープ処理 |
| CSRF | 利用者の意図しない操作 | CSRFトークンなどによる検証 |
| DDoS攻撃 | アクセス集中による表示遅延・停止 | CDN・DDoS対策サービス |
| マルウェア感染・サイト改ざん | 悪意のあるプログラムの設置・不正転送 | 更新・監視・ファイル検査 |
| 脆弱性を悪用する攻撃 | 不正操作・情報漏えい・管理権限の奪取 | 更新・脆弱性診断・安全な実装 |
1.不正ログイン・ブルートフォース攻撃
不正ログインとは、攻撃者が他人のアカウントを使い、ホームページの管理画面などへ許可なくアクセスすることです。
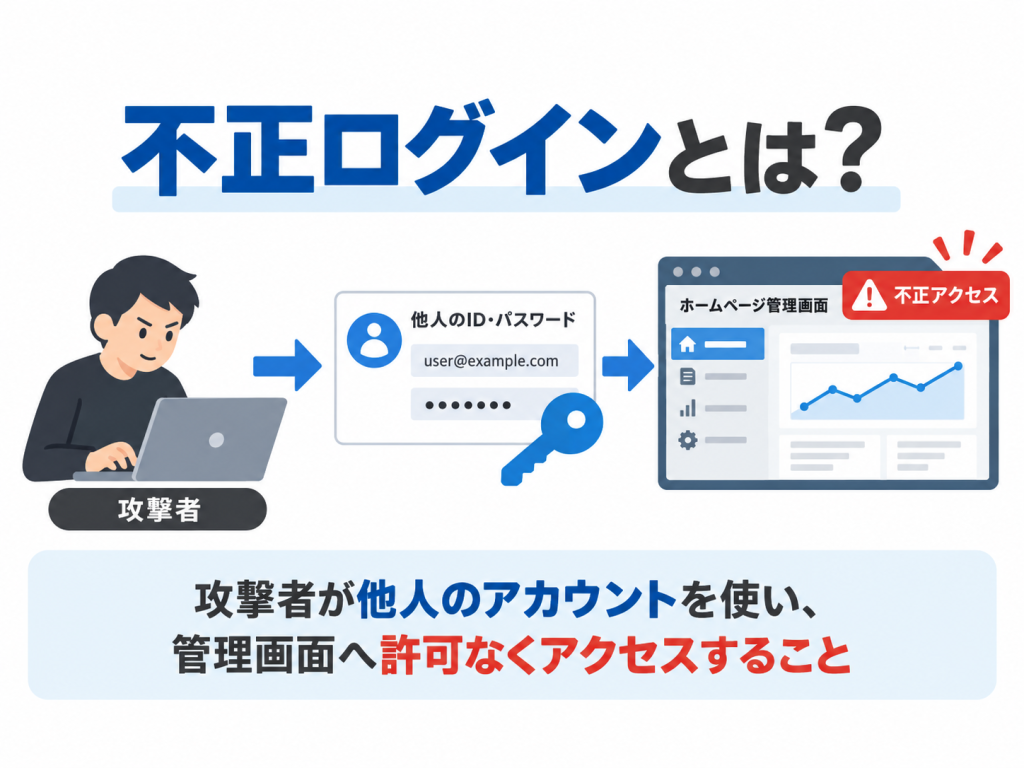
ブルートフォース攻撃は、さまざまなパスワードを繰り返し試す手法です。また、別のサービスから流出したIDとパスワードを悪用する攻撃もあります。
管理者アカウントを奪われると、ページの書き換えや不正なユーザーの追加などにつながるおそれがあります。
多要素認証の設定とパスワードの適切な管理が重要です。
2.SQLインジェクション
SQLインジェクションとは、Webアプリケーションの入力処理の不備を悪用して、データベースに意図しない命令を実行させる攻撃です。
データベースには、会員情報や注文履歴、問い合わせ情報などが保存されている場合があります。攻撃が成功すると、こうした情報を不正に読み取られたり、書き換えられたりするおそれがあります。
対策としては、入力値をSQL文へ直接連結せず、プレースホルダを使った安全な処理が重要です。
3.クロスサイトスクリプティング(XSS)
クロスサイトスクリプティング(XSS)は、Webページへ悪意のあるスクリプトを混入させ、閲覧者のブラウザ上で実行させる攻撃です。
たとえば、投稿内容や検索結果を表示する機能に不備があると、入力された文字列が意図せずプログラムとして実行される場合があります。
この攻撃は、利用者の情報の窃取や不正な操作につながるおそれがあります。
対策では、表示先に応じたエスケープ処理や安全なDOM操作などが必要です。
4.CSRF(クロスサイトリクエストフォージェリ)
CSRFとは、ログイン中の利用者を悪用し、本人が意図していない操作をWebサイトへ送信させる攻撃です。
たとえば、会員情報の変更や商品の購入など、ログイン状態で実行できる操作が攻撃対象になる場合があります。
対策には、CSRFトークンによるリクエストの検証や、Cookieの適切な設定などがあります。
CSRFは、管理者や利用者がログインしている状態を悪用する攻撃です。ログインが必要な機能を開発する場合は、制作段階から対策を組み込みましょう。
5.DDoS攻撃
DDoS(ディードス)攻撃とは、多数の機器などから大量の通信を送り、ホームページやサーバーへ過剰な負荷をかける攻撃です。
攻撃によってサーバーの処理能力や通信回線が圧迫されると、ホームページの表示が遅くなったり、アクセスできなくなったりします。
対策には、CDNやDDoS防御サービスなどを利用する方法があります。
通常のアクセス集中と区別するためにも、アクセス状況を把握できる仕組みを用意しておきましょう。
6.マルウェア感染・サイト改ざん
マルウェア感染やサイト改ざんは、ホームページに不正なプログラムやコードが設置されたり、公開内容が無断で変更されたりする被害です。
攻撃者がサイト内に不正なコードを埋め込むと、訪問者が別のサイトへ転送されるなどの被害が発生する場合があります。
改ざんされたホームページは、見た目がほとんど変わらない場合もあるため注意が必要です。
更新管理に加え、ファイルの変更監視や不審なコードの検査も重要です。
7.脆弱性を悪用する攻撃
脆弱性を悪用する攻撃とは、ソフトウェアやホームページのプログラムに存在するセキュリティ上の不備を利用する攻撃です。
WordPressのテーマやプラグイン、サーバー上で動作するプログラムなどに脆弱性が見つかる場合があります。
攻撃内容は脆弱性によって異なり、情報漏えいや不正な操作につながる場合もあります。
修正プログラムの適用や、脆弱性のある機能の停止などによって対応しましょう。
ホームページで実施したい15のセキュリティ対策
ホームページの安全性を高めるには、ひとつの対策に頼らず、複数の対策を組み合わせる必要があります。
ここでは、企業サイトの担当者が確認したい15のセキュリティ対策を紹介します。
1.SSL・TLSを設定してHTTPS化する
ホームページでは、SSL・TLSを設定してHTTPSで通信できるようにしましょう。
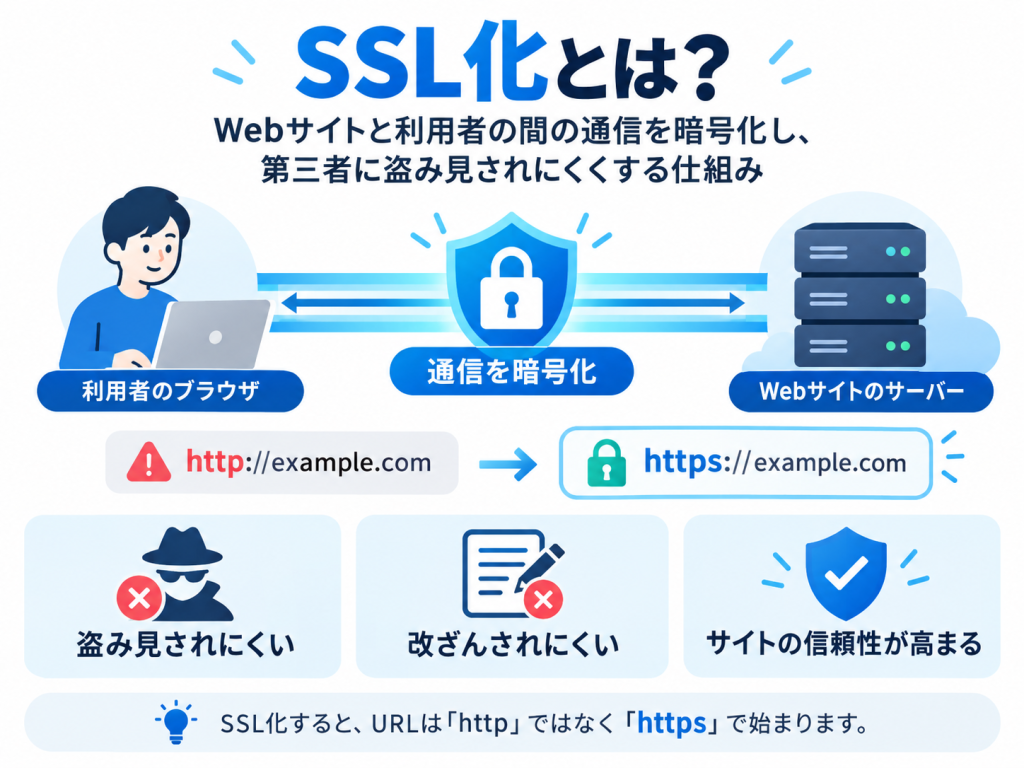
HTTPSは、ブラウザとWebサーバーの通信を暗号化する仕組みです。問い合わせフォームに入力した情報などが、通信途中で第三者に読み取られるリスクを減らせます。
現在では、多くのレンタルサーバーで無料のSSL証明書を利用できます。ただし、証明書を設定するだけでなく、HTTPからHTTPSへの転送や証明書の有効期限も確認してください。
HTTPS化しても、ホームページに存在するすべての脆弱性が解消されるわけではありません。
まずは自社ホームページのURLが「https://」で始まるか確認しましょう。ブラウザで証明書の状態を確認することも大切です。
2.WordPressやCMSを最新版へ更新する
WordPressなどのCMSを使っている場合は、セキュリティ修正を含む更新を適切に適用しましょう。
CMSは、専門的なコードを書かずにホームページを更新できる仕組みです。WordPressは広く利用されているため、脆弱性が見つかった場合に攻撃者から狙われやすい構造があります。
ソフトウェアが古いまま放置されると、すでに修正された脆弱性が残る場合があります。
更新前にはバックアップを取り、必要に応じてテスト環境で表示や機能を確認しましょう。
3.テーマやプラグインを適切に管理する
WordPressのテーマやプラグインは、信頼できる提供元のものを利用し、定期的に更新しましょう。
プラグインは、問い合わせフォームやSEO設定などの機能を追加する際に便利です。一方、開発が終了したものや更新されていないものには、未修正の脆弱性が残る場合があります。
使用していないプラグインは必要性を確認したうえで削除し、利用中のものは更新履歴をチェックしてください。
プラグインを減らすこと自体よりも、安全に管理できる状態を保つことが重要です。
4.管理画面のパスワードを強化する
ホームページの管理画面には、推測されにくく、ほかのサービスと使い回していないパスワードを設定しましょう。
会社名や誕生日、簡単な数字の組み合わせなどは、第三者に推測される可能性があります。また、同じパスワードを複数のサービスで利用すると、別のサービスから流出した認証情報が悪用されるおそれがあります。
管理にはパスワードマネージャーを活用し、各サービスで十分な長さの異なるパスワードを設定してください。
担当者同士でひとつの管理者アカウントを共有することも避けましょう。
5.多要素認証を導入する
管理画面への不正ログイン対策として、多要素認証を導入しましょう。
多要素認証とは、パスワードに加えて認証アプリやセキュリティキーなど、異なる認証要素を使って本人確認する仕組みです。
仮にパスワードが知られても、追加の認証を突破しなければログインできないため、不正アクセスのリスクを減らせます。
利用できる場合は、フィッシングに強いパスキーやセキュリティキーの導入も検討しましょう。
6.WAFを導入する
WAF(Web Application Firewall)は、Webアプリケーションへの通信を検査し、不審なリクエストを遮断するための仕組みです。
SQLインジェクションやXSSなど、一部の攻撃パターンを検出してブロックする役割があります。
レンタルサーバーにWAF機能が含まれている場合もあり、管理画面から有効化できるサービスもあります。
WAFだけですべての脆弱性を防げるわけではないため、プログラム側の修正と併用することが大切です。
| 対策 | 主な役割 |
|---|---|
| SSL・TLS | 通信を暗号化する |
| WAF | 不審なWebリクエストを検査・遮断する |
| 多要素認証 | アカウントへの不正ログインを防ぎやすくする |
| 脆弱性修正 | 攻撃に悪用されるプログラムの不備を解消する |
7.バックアップを定期的に取得する
ホームページのファイルやデータベースは、定期的にバックアップを取り、復元できる状態にしておきましょう。
バックアップがあれば、サイト改ざんやデータ消失が発生した場合に、正常だった時点のデータを復元するために役立ちます。
ただし、バックアップ自体が不正アクセスの影響を受けないよう、保存場所を分けたり、アクセス権限を制限したりする必要があります。
データを保存するだけでなく、実際に復元できるか定期的に確認することが重要です。
- ファイルとデータベースの両方を保存しているか
- 更新頻度に合った取得間隔になっているか
- 本番サーバーとは別の場所にも保存しているか
- 過去の正常なデータを一定期間保管しているか
- 復元テストを実施しているか
8.管理者アカウントの権限を制限する
ホームページの管理アカウントには、担当業務に必要な権限だけを付与しましょう。
たとえば、記事を投稿する担当者に、プラグインの追加やユーザー管理までできる権限が必要とは限りません。
管理者権限を持つアカウントが増えるほど、アカウントの乗っ取りや操作ミスによる影響が広がる可能性があります。
退職者や担当変更によって不要になったアカウントは、速やかに無効化・削除しましょう。
9.サーバー・PHPなどの実行環境を更新する
ホームページを動かすPHPやWebサーバーなども、サポートされているバージョンを使用しましょう。
WordPress本体が最新版でも、サーバー側のソフトウェアが古ければ、別の脆弱性が残る場合があります。
共有レンタルサーバーでは提供会社が管理する部分もありますが、PHPのバージョンを利用者が選択する場合もあります。
バージョン変更前には、テーマやプラグインとの互換性を確認してくださいね。
10.不要なファイル・機能を削除する
利用していないプログラムや古い管理画面、不要な公開ファイルは整理しましょう。
過去のホームページを残したテスト用ディレクトリや、使っていないプログラムが公開状態になっている場合があります。
これらに古いソフトウェアが含まれていると、現在使っているホームページとは別の経路から攻撃されるおそれがあります。
削除前には依存関係を確認し、必要なデータをバックアップしておきましょう。
11.問い合わせフォームを安全に設計する
問い合わせフォームでは、入力内容の検証や適切なデータ処理、送信先の管理などを実施しましょう。
問い合わせフォームは、名前やメールアドレスなどの個人情報を取り扱う場合があります。
入力内容を安全に処理できていなければ、XSSなどの脆弱性が発生するおそれがあります。また、迷惑な自動送信を防ぐためのレート制限やスパム対策も役立ちます。
フォームに入力された個人情報は、保存期間や閲覧権限も決めて管理してください。
12.アクセスログを監視する
アクセスログや管理操作の記録を確認できるようにし、不審な動きを早期に把握しましょう。
たとえば、管理画面へのログイン失敗が急増したり、通常とは異なる場所から管理者アカウントへログインされたりした場合は、状況を調べる必要があります。
ただし、不審に見えるアクセスがすべて攻撃とは限らないため、ログの内容を適切に判断することが大切です。
ログの保存期間と確認担当者を決め、異常を検知した際の連絡先も整理しましょう。
13.脆弱性診断を実施する
ホームページの脆弱性診断を実施すると、通常の閲覧や動作確認では気づきにくいセキュリティ上の問題を調べられます。
脆弱性診断には、自動診断ツールを使う方法と、専門家が手動で検証する方法などがあります。
問い合わせフォームや会員機能、独自のシステムを持つホームページでは、診断対象を十分に整理することが大切です。
診断によって問題が見つかった場合は、修正と再確認まで実施しましょう。
14.CDNやDDoS対策を検討する
アクセス集中による停止リスクを減らすには、CDNやDDoS対策サービスの導入を検討しましょう。
CDNは、複数の配信拠点を使ってWebコンテンツを届ける仕組みです。サービスによっては、大量の通信を吸収したり、不審なアクセスを制御したりする機能もあります。
ただし、CDNを導入するだけであらゆるDDoS攻撃を防げるわけではありません。
ホームページの規模や停止した場合の影響に合わせて、必要な防御機能を確認しましょう。
15.セキュリティ運用ルールを整備する
ホームページのセキュリティ対策は、担当者と確認頻度を決め、継続して管理することが重要です。
ソフトウェアを更新する担当者や、バックアップを確認する担当者が決まっていないと、必要な作業が後回しになりやすくなります。
また、制作会社へ保守を依頼している場合も、契約内容によって対応範囲が異なります。
「誰が・何を・いつ確認するか」を明確にし、作業記録を残しましょう。
ホームページのセキュリティ対策は何から始める?
セキュリティ対策には多くの種類がありますが、すべてを同時に実施するのは難しい場合もあります。
ここでは企業担当者が対策を進める際の優先順位を整理します。
| 優先順位 | 確認する内容 | 対応の目安 |
|---|---|---|
| 緊急 | 不正アクセスの疑い・悪用されている脆弱性・管理者アカウントの侵害 | 影響を確認し、直ちに対応する |
| 高 | 更新されていないCMS・多要素認証なし・バックアップなし | 優先して改善する |
| 中 | 権限の整理・ログ監視・WAF設定の見直し | 運用計画へ組み込む |
| 継続 | 定期診断・復元テスト・担当者教育 | 定期的に実施する |
※上記は一般的な企業サイトを想定した整理例です。
※個人情報を大量に扱うサイトや、すでに攻撃を受けているサイトでは優先順位が異なります。
1.現在のホームページに異常がないか確認する
最初に、自社ホームページの表示や機能に不審な変化がないか確認しましょう。
知らないページが追加されていないか、問い合わせフォームが正常に動いているか、予期しないサイトへ転送されないかなどを調べます。
不審な管理者アカウントや大量のログイン失敗が記録されている場合も、追加の調査が必要です。
異常が見つかった場合は、通常の保守作業より先に被害状況の確認を進めてください。
2.CMSやプラグインの更新状況を調べる
WordPressなどを利用している場合は、本体・テーマ・プラグインの更新状況を確認しましょう。
長期間更新していない場合、既知の脆弱性が残っている可能性があります。
更新内容や互換性を確認し、バックアップを取ってから適用してください。
すでに不正アクセスを受けている疑いがある場合は、証拠保全や原因調査を優先しましょう。
3.管理者アカウントと認証設定を確認する
管理画面を利用できる人を確認し、不要なアカウントや弱い認証設定を見直しましょう。
退職した社員のアカウントが残っていないか、複数人で同じパスワードを使っていないかを確認します。
また、多要素認証が使える場合は有効化を検討してください。
管理者権限を持つ人数を必要最小限にすることも重要です。
4.バックアップの取得状況を確認する
バックアップがいつ取得され、どこに保存されているかを確認しましょう。
自動バックアップを利用していても、保存期間が短かったり、必要なデータが含まれていなかったりする場合があります。
また、不正アクセスを受けた後のバックアップには、悪意のあるコードが残っている可能性もあります。
正常な状態へ復元できるか、テスト環境で確認することが大切です。
5.制作会社・サーバー会社との契約内容を確認する
ホームページの保守を外部へ委託している場合は、セキュリティ対策の担当範囲を確認しましょう。
レンタルサーバー会社が設備やサーバーソフトウェアを管理していても、WordPressの更新やプラグイン管理は利用者側の責任になる場合があります。
また、制作会社との保守契約に、脆弱性診断や不正アクセス時の復旧対応が含まれているとは限りません。
契約書や保守内容を確認し、必要な対応が抜けていないか整理しましょう。
ホームページのセキュリティ状況を確認する方法
ホームページのセキュリティ対策が十分かどうかは、見た目だけでは判断できません。
自社で確認できる項目と、専門的な診断が必要な項目を分けて考えましょう。
- HTTPSで通信できる
- SSL証明書が有効になっている
- CMS・テーマ・プラグインを更新している
- 不要な管理者アカウントがない
- 管理画面に多要素認証を設定している
- バックアップを定期的に取得している
- バックアップから復元できる
- サーバーのWAF設定を確認している
- アクセスログを確認できる
- 不正アクセスが疑われた際の連絡先が決まっている
1.ブラウザでSSL証明書を確認する
SSL・TLSの状態は、ブラウザのアドレスバーやサイト情報から確認できます。
ホームページがHTTPSに対応しているか、証明書が有効か、ブラウザに警告が表示されないかを調べましょう。
ただし、ブラウザで安全な通信ができていると表示されても、ホームページ全体の安全性が保証されるわけではありません。
HTTPSは通信を保護するための対策であり、サイトの脆弱性診断とは異なります。
2.管理画面で更新状況やログイン履歴を確認する
WordPressなどの管理画面では、更新状況やユーザーアカウントの管理状態を確認しましょう。
管理者一覧を開き、知らないユーザーや不要なアカウントがないか調べます。
ログイン履歴は標準機能だけで確認できるとは限らないため、サーバーのログや監査用の仕組みも必要になる場合があります。
異常が疑われる場合は、ログを削除せず、調査できる状態で保存してください。
3.セキュリティ診断ツールを活用する
ホームページの設定や脆弱性を詳しく調べたい場合は、目的に合ったセキュリティ診断ツールを利用しましょう。
たとえば、SSL・TLSの設定状況を確認するツールや、Webアプリケーションの脆弱性を検査するツールがあります。
ただし、無料ツールだけですべての問題が見つかるわけではありません。自動診断では、独自の業務処理や複雑な認可制御の問題を十分に検出できない場合もあります。
診断対象は自社が管理するサイトなど、実施する権限のある環境に限定してください。
WordPressと静的HTMLサイトで異なるセキュリティ対策
ホームページは、WordPressなどのCMSで構築する方法と、HTMLファイルを中心に制作する方法があります。
サイトの構成によって、特に注意したいセキュリティ対策が異なります。
| 比較項目 | WordPress | 静的HTMLサイト |
|---|---|---|
| CMS本体の更新 | 必要 | CMSを使わない場合は不要 |
| テーマ・プラグイン管理 | 必要 | 使用する仕組みに応じて必要 |
| 管理画面のログイン対策 | 重要 | 公開・管理方法による |
| SSL・TLS | 必要 | 必要 |
| サーバーの安全管理 | 必要 | 必要 |
| 問い合わせフォームの対策 | 必要 | フォームを設置する場合は必要 |
| バックアップ | 必要 | 必要 |
WordPressは本体・テーマ・プラグインの管理が重要
WordPressでは、本体・テーマ・プラグインの更新と、管理画面への不正ログイン対策が特に重要です。
WordPressは幅広い用途で利用でき、制作会社に依頼しなくても記事やページを更新しやすいCMSです。
一方、テーマやプラグインによって機能を追加するため、それぞれの更新状況を管理する必要があります。
公開後も継続して保守する担当者を決めておきましょう。
静的HTMLサイトでもセキュリティ対策は必要
静的HTMLで制作したホームページも、SSL・TLSやサーバー管理、アカウント保護などの対策が必要です。
静的HTMLサイトは、CMSやデータベースを利用しない構成なら、攻撃に悪用される機能を減らせる場合があります。
しかし、サーバーへの不正アクセスやファイルの改ざんなど、別のリスクは残ります。
HTMLで作ったから安全と判断せず、公開方法や外部サービスも含めて管理しましょう。
ホームページのセキュリティ対策にかかる費用
ホームページのセキュリティ対策にかかる費用は、サイトの規模や機能、管理体制によって異なります。
無料で利用できる機能もありますが、専門的な診断や継続的な監視を外注する場合は別途費用が必要です。
対策費用は、初期設定・月々の保守・定期的な診断・被害発生時の対応に分けて考えると整理しやすくなります。
| 対策内容 | 費用の考え方 | 確認事項 |
|---|---|---|
| SSL・TLS | 無料証明書を利用できる場合がある | 証明書・更新管理の料金 |
| WAF | サーバー標準機能または有料サービス | 利用範囲・追加料金 |
| バックアップ | 標準機能または有料サービス | 保存期間・復元費用 |
| CMSの保守 | 外注する場合は継続的な保守料金 | 更新頻度・障害時対応 |
| 脆弱性診断 | 診断範囲や手法によって個別見積もり | 対象URL・検査項目・再診断 |
| 不正アクセス時の調査 | 被害状況に応じた調査・復旧料金 | 緊急対応・証拠保全・復旧範囲 |
※上記は費用体系を比較するための整理です。具体的な料金は提供会社やサイトの構成によって異なります。
1.無料で始められるセキュリティ対策
セキュリティ対策のなかには、無料の機能や既存の契約に含まれるサービスを使って始められるものがあります。
たとえば、無料SSL証明書の利用や、WordPressの更新、不要なユーザーアカウントの整理などです。
また、レンタルサーバーによってはWAFやバックアップなどの機能が標準で利用できる場合があります。
追加料金がかからない機能でも、設定や運用を担当する人は必要です。
2.保守会社へ依頼する場合の費用
ホームページの更新や監視を外部へ依頼する場合は、保守契約の対応範囲によって料金が変わります。
WordPressの更新だけを依頼する場合と、バックアップや監視、障害対応までまとめて依頼する場合では、作業内容が異なります。
また、ホームページのページ数よりも、独自機能や外部システムとの連携が料金に影響する場合があります。
月額料金の安さだけでなく、緊急時に何をしてもらえるか確認しましょう。
3.脆弱性診断を依頼する場合の費用
脆弱性診断の費用は、検査するページや機能、診断方法によって大きく変わります。
一般的な企業サイトと、会員管理や決済機能を持つWebサービスでは、検査対象の複雑さが異なります。
また、自動診断だけを実施する場合と、専門家が手動で確認する場合でも料金に差が出ます。
見積もりを依頼する際は、診断報告書や修正後の再診断が料金に含まれるか確認してください。
ホームページの管理は誰が担当する?
ホームページのセキュリティ対策では、サーバー会社・制作会社・自社担当者の役割を明確にすることが重要です。
外部へ制作を依頼した場合でも、すべての保守やセキュリティ対応が自動的に含まれるとは限りません。
| 担当 | 主な確認事項 |
|---|---|
| サーバー会社 | サーバー設備・標準セキュリティ機能・バックアップサービス |
| Web制作会社 | CMS更新・プログラム修正・制作した機能の保守 |
| 自社担当者 | ユーザー管理・運用ルール・保守契約の確認・社内連絡 |
| セキュリティ専門会社 | 脆弱性診断・侵害調査・専門的な監視や対応 |
※実際の担当範囲はサービス内容や契約によって異なります。
セキュリティ管理の抜け漏れを防ぐには、対策ごとに担当者と連絡先を決め、契約内容を文書で整理しておくことが大切です。
「保守をお願いしているから大丈夫」と考える前に、WordPressの更新や不正アクセス時の対応が契約に含まれるか確認しましょう。
ホームページが攻撃された場合の5つの対応
ホームページの改ざんや不正ログインが疑われる場合は、被害を広げないための対応が必要です。
ただし、原因を調べる前にファイルを削除したり、すぐに初期化したりすると、調査に必要な証拠が失われる場合があります。
STEP1.被害状況を確認して関係者へ連絡する
ホームページに異常が見つかったら、発生した事象を記録し、社内責任者や管理会社へ速やかに連絡しましょう。
たとえば、知らないページが表示される、管理画面にログインできない、利用者から不審な表示を指摘されたといった状況です。
発見時刻や影響が疑われるページ、確認した内容などを記録してください。
担当者だけで判断せず、社内の情報システム担当者や保守会社と対応を進めましょう。
STEP2.被害の拡大を防ぐ
攻撃を受けている可能性が高い場合は、状況に応じて公開停止やアクセス制限などを検討しましょう。
不正なページを利用者へ表示している場合や、情報の流出が続いている疑いがある場合は、被害拡大を防ぐ必要があります。
ただし、サーバーを停止するとログや稼働中の情報が失われる場合もあります。
可能であれば専門家と連携し、証拠保全への影響を考えながら対応してください。
STEP3.ログや関連データを保全する
原因を調査するため、アクセスログや操作履歴、関連ファイルなどを適切に保全しましょう。
これらの記録は、どのような不正アクセスが発生したか、どこまで被害が広がったかを調べる際に役立ちます。
異常があるファイルをすぐに削除したり、サーバーを初期化したりすると、原因を特定しにくくなる場合があります。
被害を受けたホームページを十分に調査せず、バックアップだけで上書き復元するのは避けましょう。
STEP4.原因を調査して安全な状態へ復旧する
被害の原因や影響範囲を調査し、脆弱性の修正や認証情報の変更などを実施してから復旧しましょう。
たとえば、古いプラグインが攻撃された場合は、その問題を解消しなければ、復旧後も同じ被害が発生するおそれがあります。
また、管理者アカウントが侵害された場合は、関連する認証情報や追加された不正アカウントも確認する必要があります。
復旧後は表示だけでなく、フォームや管理機能なども正常に動作するか確認してください。
STEP5.必要な報告と再発防止策を実施する
復旧後は被害内容を整理し、必要な報告や利用者への連絡、再発防止策を実施しましょう。
個人データの漏えいなどが発生した場合は、個人情報保護法に基づく報告や本人への通知が必要になる場合があります。
実際の報告義務は被害内容や取り扱う情報によって異なるため、担当部署や専門家と確認してください。
原因となった設定や管理体制を見直し、同じ問題を繰り返さない仕組みを整えましょう。
ホームページのセキュリティ対策を外注する際の注意点
社内にWebサイトの管理やセキュリティに詳しい担当者がいない場合は、制作会社や保守会社へ相談する方法があります。
ただし、依頼先によって対応できる内容が異なるため、契約前の確認が重要です。
1.対応できるセキュリティ対策を確認する
制作会社に相談する際は、WordPressの更新やSSL設定、バックアップなど、対応できる作業を具体的に確認しましょう。
ホームページの制作が得意な会社でも、侵害調査や高度な脆弱性診断まで対応しているとは限りません。
専門的な調査が必要な場合は、セキュリティ専門会社との連携が必要になることもあります。
制作・保守・診断・事故対応は、それぞれ別の業務として確認しましょう。
2.保守契約の範囲を確認する
ホームページの保守契約では、更新作業や監視、バックアップ、障害対応など、どこまで含まれるか確認しましょう。
たとえば、月々の保守料金にWordPressの更新は含まれていても、不正アクセス時の調査は別料金になる場合があります。
また、更新に伴う表示崩れの修正や、復元作業の費用も契約によって異なります。
保守対象外の作業と追加料金が発生する条件まで確認してください。
3.緊急時の連絡体制を確認する
不正アクセスやサイト停止が発生した場合に、どの窓口へ連絡できるか確認しておきましょう。
制作会社によっては、平日の営業時間内だけ対応する場合があります。
休日や夜間に障害が起きる可能性もあるため、緊急対応の受付時間や初動対応の内容を確認してください。
連絡先だけでなく、誰が対応方針を決めるのかも明確にしておきましょう。
4.見積もりと追加費用を確認する
セキュリティ対策の外注費用は、初期設定・月額保守・スポット対応などに分けて確認しましょう。
同じ保守契約でも、更新頻度やバックアップの保存期間、監視の有無によって作業内容が異なります。
また、脆弱性診断の結果によって追加の修正費用が必要になる場合もあります。
費用だけを比較せず、何をどこまで対応してもらえるか確認しましょう。
ホームページの制作・リニューアルなら「びるどる」へ相談しよう

「ホームページが古くなってきたので、セキュリティ面も考えて作り直したい」「WordPressの更新や保守について相談したい」と考えている企業もあるでしょう。
ホームページは公開して終わりではなく、運用方法や更新体制も考えたうえで制作することが大切です。
Web制作サービス「びるどる」では、2,000名以上の登録人材から、ホームページ制作やリニューアルなどの依頼内容に合ったWeb制作人材を紹介しています。
企業サイトの新規制作やWordPressを使ったホームページの構築、既存サイトの改修などについて相談できます。
また、ホームページの運用や管理について相談したい場合は、必要な作業を整理したうえで依頼内容を伝えましょう。
- 企業ホームページの新規制作
- 既存ホームページのリニューアル
- WordPressサイトの制作・改修
- 問い合わせフォームなどの機能改修
- 公開後の更新や運用に関する相談
びるどるでは、専属コンシェルジュが依頼内容や予算についてヒアリングし、条件に合う人材探しをサポートします。
相談は無料なので、ホームページの制作やリニューアルを考えている場合は、まず必要な作業を相談してみてください。
なお、専門的な脆弱性診断やサイバー攻撃の調査などは、依頼内容に応じて対応可否の確認が必要です。
ホームページのセキュリティに関するよくある質問【Q&A】

最後に、ホームページのセキュリティ対策についてよくある質問へ回答します。
ホームページのセキュリティ対策は何をすればいい?
ホームページのセキュリティ対策では、HTTPS化、CMSの更新、多要素認証、バックアップ、アクセス管理などを組み合わせましょう。
特にWordPressを利用している場合は、テーマやプラグインの更新状況も確認する必要があります。
また、ホームページの構成によって必要な対策は異なります。管理が難しい場合は、制作会社や専門家へ相談しましょう。
ホームページのSSL化だけで安全になりますか?
SSL・TLSによるHTTPS化だけでは、ホームページ全体の安全性を確保できません。
HTTPSは主に通信を暗号化するための仕組みで、管理画面への不正ログインやプログラムの脆弱性をすべて防ぐものではありません。
HTTPS化に加え、CMSの更新やアクセス管理なども実施してください。
WordPressはセキュリティ面で危険ですか?
WordPressは広く利用されているCMSですが、利用すること自体が危険というわけではありません。
WordPressは利用者が多いため、脆弱性が見つかった際に攻撃者から狙われやすい構造があります。
本体・テーマ・プラグインの更新やログイン管理など、適切な運用を続けることが重要です。

無料でホームページのセキュリティ対策はできますか?
無料のSSL証明書やサーバーの標準機能などを利用すれば、追加料金なしで始められるセキュリティ対策があります。
たとえば、CMSの更新や不要なアカウントの整理などは、自社で対応できる場合があります。
ただし、専門的な脆弱性診断や侵害調査などには費用がかかることがあります。無料でできる対策と、専門家に依頼する対策を分けて考えましょう。
ホームページのセキュリティ対策はどのくらいの頻度で確認する?
セキュリティ対策の確認頻度は、サイトの構成や変更頻度、取り扱う情報の重要性に合わせて決めましょう。
たとえば、WordPressの更新情報やセキュリティ通知は継続的に確認し、管理者アカウントや保守状況も定期的に見直します。
また、重要な機能を追加した場合や大規模なリニューアルをおこなった場合は、追加の確認が必要です。
ホームページが改ざんされたらどうすればいい?
ホームページの改ざんが疑われる場合は、社内責任者や保守会社へ連絡し、被害の拡大防止と証拠保全を優先しましょう。
原因がわからないままファイルを削除したり、バックアップで上書きしたりすると、必要な調査が難しくなる場合があります。
状況に応じて専門家へ相談し、原因を解消したうえで復旧してください。
ホームページのセキュリティ対策を制作会社に任せてもいい?
ホームページの保守やセキュリティ対策の一部は、対応できる制作会社へ依頼できます。
ただし、制作会社によって対応内容は異なり、脆弱性診断やサイバー攻撃の調査まで含まれるとは限りません。
契約前に更新管理・バックアップ・緊急対応の範囲を確認しましょう。
セキュリティ対策をしてもサイバー攻撃を受けることはありますか?
セキュリティ対策を実施しても、サイバー攻撃のリスクを完全になくすことはできません。
新しい脆弱性が見つかったり、従業員の認証情報が不正に取得されたりする場合もあります。
そのため、攻撃を防ぐ対策だけでなく、監視やバックアップ、被害発生時の対応も用意する必要があります。
まとめ~ホームページのセキュリティ対策を継続しよう~
ホームページを安全に運営するためには、不正アクセスや情報漏えい、サイト改ざんなどへの備えが必要です。
ホームページのセキュリティ対策では、HTTPS化、CMSの更新、多要素認証、WAF、バックアップなどを組み合わせ、継続的に管理することが重要です。
また、セキュリティ対策の担当者や保守契約の範囲を整理し、被害が疑われる場合の連絡体制も整えておきましょう。
ホームページの制作やリニューアルを検討している企業は、公開後の運用方法も含めて計画を立てることが大切です。Web制作を外部へ依頼したい場合は、「びるどる」への相談も検討してみてくださいね。